Tổng quan Cài đặt Hệ thống (System Settings)
Mục tiêu: Cung cấp trung tâm thiết lập nền tảng cho toàn bộ tổ chức trên Adahub / UCALL CRM, bao gồm cơ cấu tổ chức nhân sự, mô hình bảo mật dữ liệu đa tầng, lịch trực ca vận hành và cơ chế thông báo sự kiện theo thời gian thực.
I. Giới Thiệu & Kiến Trúc Phân Hệ Cài Đặt
Phân hệ Cài đặt (Settings) là “trái tim điều hành” của hệ thống CRM. Mọi luồng dữ liệu, thẩm quyền xử lý, thuật toán chia lead tự động (AdaFlow) và cơ chế cảnh báo đều được quyết định bởi các cấu hình tại đây.
graph TD
    A["Cài đặt Hệ thống (Settings)"] --> B["1. Quản lý Nhân sự & Tổ chức<br/>(Tài khoản & Nhóm nhân viên)"]
    A --> C["2. Mô hình Bảo mật & Phân quyền<br/>(Nhóm quyền & 15 Modules)"]
    A --> D["3. Vận hành Ca làm việc<br/>(Ca mẫu & Xếp lịch trực tuần hoàn)"]
    A --> E["4. Cơ chế Cảnh báo & Thông báo<br/>(Thông báo sự kiện CRM)"]

    B -->|Cấp tài khoản & Phòng ban| C
    C -->|Quy định quyền truy cập dữ liệu| F["Vận hành Kinh doanh & CSKH"]
    D -->|Kiểm tra trạng thái trực ca| G["Chia Lead Tự động (AdaFlow)"]
    E -->|Gửi chuông cảnh báo tức thì| F
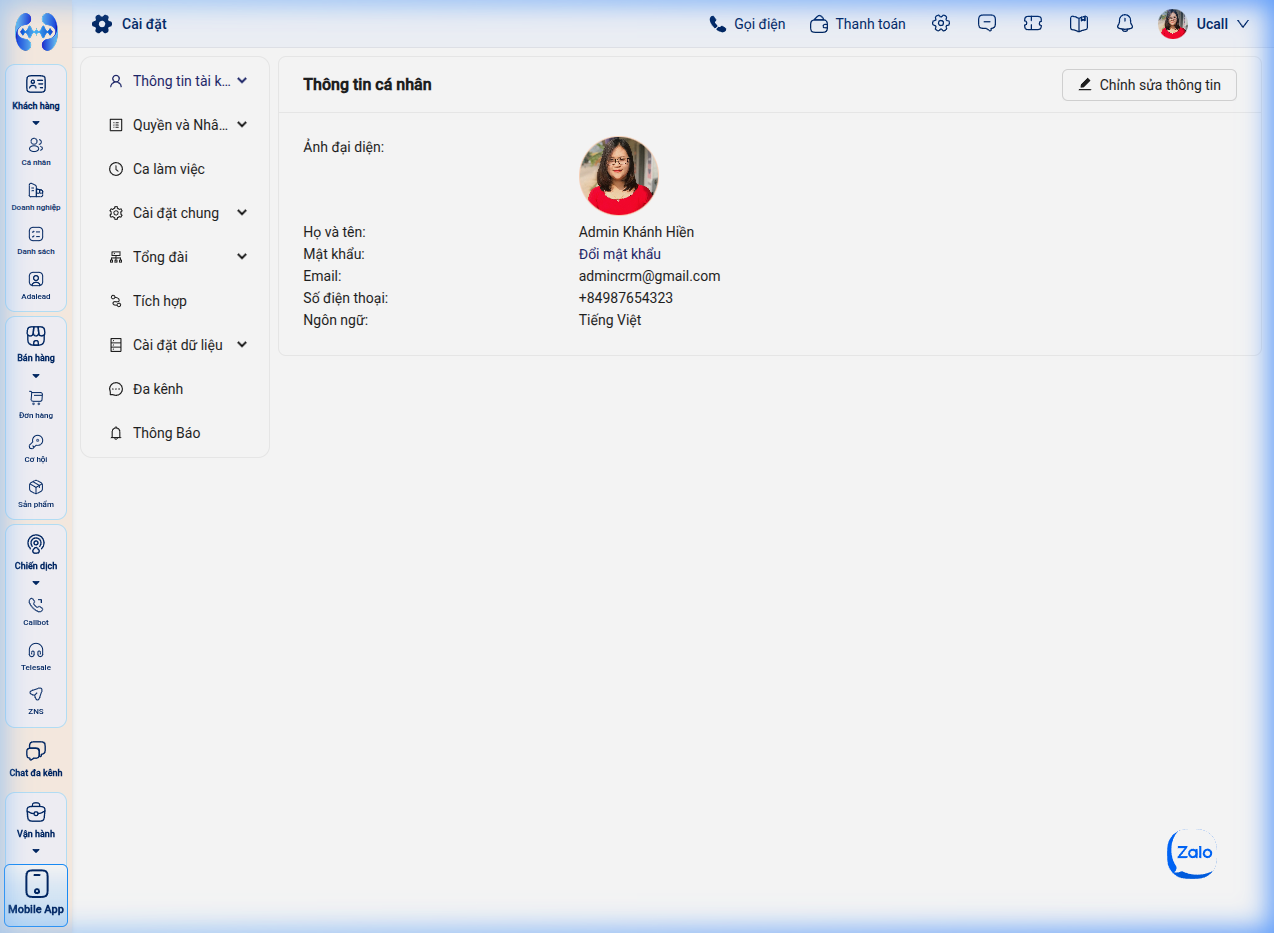 Hình 1: Trung tâm Cài đặt chung (General Settings) trên hệ thống UCALL / Adahub.
II. Các Nhóm Chức Năng Cốt Lõi
Hệ thống tài liệu hướng dẫn sử dụng phân hệ Cài đặt được chia tách thành 4 chuyên đề độc lập, tương ứng với 4 trụ cột nghiệp vụ:
1. Quản lý Tài khoản & Nhóm Nhân viên
- Đường dẫn:
/settings/general/profilevà/settings/general/profilegroup - Nhiệm vụ: Thiết lập danh bạ nhân sự toàn công ty, tổ chức phòng ban/nhóm kinh doanh, kích hoạt hoặc tạm khóa quyền truy cập, và cấp lại mật khẩu đăng nhập.
- Tài liệu chuyên đề: Xem Hướng dẫn Quản lý Người dùng & Nhóm nhân viên
2. Quản lý Vai trò & Ma trận Phân quyền
- Đường dẫn:
/settings/general/permissionset - Nhiệm vụ: Thiết lập mô hình bảo mật dữ liệu theo nguyên tắc đặc quyền tối thiểu (Least Privilege). Quản lý 3 vai trò mặc định (Quản trị viên, Trưởng nhóm, Nhân viên) hoặc tạo vai trò tùy biến; phân cấp phạm vi dữ liệu (Tất cả, Của nhóm, Của cá nhân) trên 15 phân hệ và kiểm soát quyền bảo mật nhạy cảm (gọi điện, xuất file, ẩn số điện thoại).
- Tài liệu chuyên đề: Xem Hướng dẫn Quản lý Vai trò & Phân quyền
3. Thiết lập Ca Làm Việc & Lập Lịch Trực Tuần Hoàn
- Đường dẫn:
/settings/general/work_shift - Nhiệm vụ: Chuẩn hóa các khung giờ làm việc (Ca sáng, Ca chiều, Ca tối, Ca gãy), theo dõi ma trận xếp ca theo tuần, gán lịch trực và áp dụng Vòng lặp tự động. Kết nối trực tiếp với logic phân bổ lead tự động của AdaFlow.
- Tài liệu chuyên đề: Xem Hướng dẫn Thiết lập Ca làm việc
4. Cài Đặt Thông Báo Sự Kiện CRM
- Đường dẫn:
/settings/general/notification - Nhiệm vụ: Thiết lập quy tắc bắn thông báo chuông (In-app Bell) cho 5 thực thể cốt lõi (Liên hệ, Công ty, Cơ hội bán hàng, Đơn hàng, Phiếu ghi) khi có bản ghi mới tạo hoặc khi phát sinh hoạt động cập nhật gửi đến Người phụ trách/Hỗ trợ.
- Tài liệu chuyên đề: Xem Hướng dẫn Cài đặt Thông báo Sự kiện
III. Lộ Trình Thiết Lập Chuẩn Cho Doanh Nghiệp Mới
Khi triển khai một workspace mới trên UCALL / Adahub, Quản trị viên nên tuân thủ lộ trình 5 bước sau để đảm bảo hệ thống vận hành thông suốt và không bị xung đột phân quyền:
sequenceDiagram
    autonumber
    actor Admin as Quản trị viên
    participant Group as 1. Tạo Nhóm Nhân Viên
    participant Role as 2. Thiết Lập Nhóm Quyền
    participant User as 3. Tạo Tài Khoản Nhân Sự
    participant Shift as 4. Cấu Hình Ca Làm Việc
    participant Notif as 5. Cài Đặt Thông Báo

    Admin->>Group: Khởi tạo cơ cấu phòng ban (Sales HN, CSKH, Telesale...)
    Admin->>Role: Tạo/Tùy biến nhóm quyền theo chức danh
    Admin->>User: Tạo tài khoản, gán vào Nhóm và Vai trò đã tạo
    Admin->>Shift: Tạo ca mẫu & xếp lịch trực tuần cho nhân viên
    Admin->>Notif: Bật nhận thông báo cho phụ trách & trưởng bộ phận
[!TIP] Thứ tự thiết lập tối ưu: Luôn tạo Nhóm nhân viên và Nhóm quyền trước, sau đó mới tạo Tài khoản nhân viên. Việc này giúp bạn gán ngay quyền hạn và nhóm phụ trách cho nhân viên mới chỉ trong một thao tác tạo duy nhất, tránh việc phải mở lại form chỉnh sửa nhiều lần.
IV. Bảng Tổng Hợp Quyền Quản Trị Hệ Thống
| Phân hệ cấu hình | Quản trị viên (Admin) | Trưởng nhóm (Leader) | Nhân viên (Staff) |
|---|---|---|---|
| Quản lý Nhân viên & Nhóm | Toàn quyền (Thêm, Sửa, Đổi pass, Khóa) | Chỉ xem nhân viên cùng nhóm | Không có quyền truy cập |
| Cấu hình Nhóm quyền | Toàn quyền tạo, nhân bản, sửa ma trận | Không có quyền truy cập | Không có quyền truy cập |
| Đăng ký & Cấu hình Ca làm việc | Toàn quyền tạo ca mẫu và duyệt vòng lặp | Xếp ca cho thành viên trong nhóm | Xem lịch trực cá nhân trên Calendar |
| Cài đặt Thông báo sự kiện | Toàn quyền cấu hình đối tượng nhận | Không có quyền truy cập | Nhận thông báo được chỉ định |
V. Câu Hỏi Thường Gặp (FAQs)
- Q: Doanh nghiệp có thể tạo bao nhiêu tài khoản nhân viên và bao nhiêu ca làm việc?
- A: Số lượng tài khoản nhân sự phụ thuộc vào gói thuê bao (license) mà doanh nghiệp đã đăng ký. Số lượng ca làm việc và nhóm nhân viên không bị giới hạn.
- Q: Khi một nhân viên nghỉ việc thì nên Xóa tài khoản hay Khóa tài khoản?
- A: Khuyên dùng Tắt trạng thái kích hoạt (Khóa tài khoản) thay vì Xóa. Khi tắt kích hoạt, nhân viên sẽ bị tước quyền đăng nhập ngay lập tức nhưng toàn bộ lịch sử chăm sóc, cuộc gọi và các thực thể CRM liên quan vẫn được bảo toàn nguyên vẹn.
- Q: Các thay đổi về phân quyền và thông báo có hiệu lực ngay lập tức không?
- A: Có. Ngay khi bấm Lưu thay đổi, hệ thống sẽ áp dụng chính sách mới cho các phiên làm việc tiếp theo của nhân viên mà không cần khởi động lại workspace.